网络基础:从局域网到 VPN
网络基础
一、局域网的组成
- 交换机:组建局域网的设备(内网)
- 路由器:连接内外网的设备
二、ip地址
- ip地址:设备的唯一标识,32位二进制网络编码
- 点分十进制:x.x.x.x 范围:0-255
三、子网掩码
- 局域网的同一网段才可以相互通信
- ip地址 = 网络位 + 主机位
- 子网掩码:来确定ip的网络位
- 255:网络位
- 0:主机位
- 子网掩码
- 255.0.0.0
- 255.255.0.0
- 255.255.255.0
- ip地址必须配子网掩码
- 子网掩码的分类(以ip地址第一位区分)
- A:1-126:默认255.0.0.0
- B:128-191:默认255.255.0.0
- C:192-223:默认255.255.255.0
- D:224-239:组播(一个地址代表一组)
- E:240-254:科研
- 127.0.0.1:回环地址localhost
- 特殊ip
- 主机位全为0:网段名称
- 主机位全为255:广播地址
- 255.255.255.255:全局广播地址
四、网关
- 网关GateWay:路由器上的内网出口
- 网关ip:最后一位是1/254
五、DNS
- DNS:域名服务
- DNS服务器:通过域名获取ip,运营商提供
- DNS缓存:之前访问过的会存在内存一段时间
六、MAC地址
MAC地址:物理地址,用于确认网络设备位置的地址,地址唯一
Dos命令与批处理
一、DOS命令
1、显示当前的TCP/IP配置
- 基本信息:
ipconfig - 详细信息(多了mac地址):
ipconfig /all
2、测试网络连通性
- 测试连通性:
ping 目标ip - 持续ping:
ping -t 目标ip - 修改ping包个数:
ping -n 个数 ip地址 - 修改ping包大小:
ping -l 字节数 ip地址 - ping不通的原因:
- 不在线
- 防火墙(火绒给毙了)
3、解析域名
nslookup 域名
4、重启关机
- 定时关机:
shutdown -s -t 时间 "注释" - 定时重启:
shutdown -r -t 时间 "注释" - 强制关闭应用程序:
shutdown -f - 取消定时:
shutdown -a
5、创建文件
- 短文本写入
- 覆盖写入:
echo "xxx" > a.txt - 追加写入:
echo "xxx" >> b.txt
- 覆盖写入:
- 长文本写入:
copy con c.txtctrl + z 回车结束编写
6、重命名
ren 旧名 新名
7、更改文件属性
attrib +h +s +a test.txt
- +:添加属性
- -:删除属性
- a:存档属性(系统还原程序会备份)
- s:系统文件
- h:隐藏文件
8、重定向输出
命令 > 文件:将输出的文本存到文件命令 2> 文件:将输出的错误信息存到文件- 不想要输出可以扔给nul
9、打开
start:打开cmdstart 文件start 目录start 程序名
10、生成测试文件
fsutil file createnew 文件名 字节数
11、文件扩展名关联
- 显示:
assoc - 修改:
assoc .txt=exefile
12、查看本地端口
netstat -an
二、批处理
1、批处理简介
- 作用:自上而下依次处理每一条命令,直到结尾
- 扩展名:
.bat
2、基础语法
1)修改标题
title 字符串
2)修改颜色
- 修改颜色:
color 0a - 查看颜色列表:
color -help
3)关闭回显
@echo off
4)暂停运行
pause
5)清屏
cls
3、打印文本
- 打印文本:
echo 字符串 - 空行:
echo.
4、变量
- 定义:
set a=1 - 输入定义:
set /p age=你的年龄是? - 使用变量:
%变量名% - 环境变量:
%userprofile%:用户的家目录
5、label与goto
- 定义标签块a:
:a - 跳转到a块执行:
goto a
6、if判断
if "%num%"=="1" goto 1
7、拿来玩玩
- win2003蓝屏:
ntsd -c q -pn winlogon.exe - 关闭桌面程序:
taskkill /im explorer.exe /f - 创建多个虚拟盘符:
for %%i in (a b c d e f g h i j k l m n o p q r s t u v w x y z) do (subst %%i: C:\) - 取消多个虚拟盘符:
for %%i in (a b c d e f g h i j k l m n o p q r s t u v w x y z) do (subst %%i: /d)
NTFS权限与CIFS
一、NTFS安全权限
1、NTFS权限概述
- 通过设置NTFS权限,实现不同的用户访问不同的权限
- 分配了正确的访问权限后,用户才能访问其资源
- 设置权限防止资源被篡改、删除
2、文件系统概述
文件系统:在外部存储设备上组织文件的方法
3、NTFS优点
- 提高读写性能
- 可靠性,加密系统文件,可以设置权限(访问控制列表ACL)
- 磁盘利用率,压缩,磁盘配额
- 支持单文件4G
4、访问控制列表ACL
- “特别的权限”:修改ACL的权限
- 权限累加:当用户同时属于多个组时,权限是累加的
- 拒绝最大:当用户权限累加时,如遇到拒绝权限,拒绝最大
- 取得所有权:administrator可以将任何文件夹的所有者改为administrator
- 强制继承:对下强制继承父子关系
- 文件复制移动对权限的影响:除了同分区移动,文件的权限由目标文件夹决定
二、文件共享服务器CIFS
1、共享服务器概述
通过网络提供文件共享服务,提供文件下载和上传服务(类似于FTP服务器)
2、创建共享
- 文件夹右键属性--共享--开启共享--设置共享名--设置共享权限
- 隐藏共享目录:共享文件名$
3、权限控制规则
- 在本地登录时,只受NTFS权限的影响
- 在远程登录时,将受共享及NTFS权限的共同影响,但取交集
- 建议设置共享权限为everyone 完全控制,然后具体的权限需求在NTFS权限中设置即可
4、访问与操作共享
- 访问:地址栏 --> 服务器ip\文件夹
- 查看共享:cmd -->
net share - 删除共享:cmd -->
net share 共享名 /del
DHCP与DNS
一、DHCP
1、DHCP概述
- DHCP:Dynamic Host Configuration Protocol 动态主机配置协议
- DHCP作用:自动分配IP地址
- 地址池(Linux)/作用域(Win):IP、子网掩码、网关、DNS、租期
- DHCP协议端口:UDP 67/68
- DHCP优点:减少工作量、避免IP冲突、提高地址利用率
2、DHCP原理(租约过程)
1)客户机发送DHCP Discovery广播包
客户机广播请求IP地址(包含客户机的MAC地址)
2)服务器响应DHCP Offer广播包
服务器响应提供的IP地址(但无子网掩码、网关等参数)
3)客户机发送DHCP Request广播包
客户机选择IP(也可认为确认使用哪个IP)
Offer包先到先用原则 --> 漏洞
4)服务器发送DHCP ACK广播包
服务器确定了租约,并提供网卡详细参数IP、掩码、网关、DNS、租期等
3、DHCP续约
- 当50%过后,客户机会再次发送DHCP Request包,进行续约,如服务器无响应,则继续使用并在87.5%再次发送DHCP Request包,进行续约,如仍然无响应,并释放IP地址,并重新发送DHCP Discovery广播包来获取IP地址
- 如果没有Offer包,客户机的IP变成全球统一无效地址(169.254.x.x/16),用于临时内网通信
4、部署DHCP服务器
...
5、客户机命令
- 释放IP:ipconfig /release(取消租约,或者改为手动配置IP,也可以释放租约)
- 重新获取IP:ipconfig /renew(有IP时,发送request续约,无IP时发送Discovery重新获取IP)
二、DNS
1、DNS概述
- DNS:Domain Name Service 域名服务
- 完全限定域名(FQDN):主机名.域名
- 域名结构:树形结构:根(.) --> 顶级域名(.com) --> 一级域名(.baidu)... 主机(www)
- DNS服务器监听端口:TCP53 UDP53
2、DNS解析种类
1)查询方式
- 递归查询:客户机与本地DNS服务器之间
- 迭代查询:本地DNS服务器与根等其他DNS服务器
2)查询内容
- 正向解析:域名解析IP地址
- 反向解析:IP地址解析域名
3、DNS服务器搭建
- SOA:起始授权机构
- NS:名称服务器
- A记录:正向解析记录
- CNAME记录:别名
- PTR记录:反向解析记录
- MX:邮件交换记录
- NS:域名服务器解析
4、辅助DNS服务器
获得一份来自主DNS服务器的数据库备份
5、DNS转发器
转发请求
6、反向DNS
nslookup手工解析时,会进行一个反向解析
7、DNS服务器分类
- 主要名称服务器
- 辅助名称服务器
- 根名称服务器
- 高速缓存名称服务器
8、客户机域名请求解析顺序
- DNS缓存
- 本地hosts文件
- 本地DNS服务器
9、服务器对域名请求的处理顺序
- DNS高速缓存
- 本地区域解析文件
- 转发器
- 根
10、清除DNS缓存
- 客户机:cmd ->
ipconfig /flushdns - 服务器:windows服务器:dns工具--查看--高级,调出缓存,然后右键清除缓存
防火墙
一、防火墙概述
防火墙的定义:一款具备安全防护功能的网络设备
隔离网络:将需要保护的网络与不可信任网络进行隔离,隐藏信息并进行安全防护
防火墙的基本功能:
访问控制
攻击防护
冗余设计
路由、交换
日志记录
虚拟专网VPN
NAT
二、区域隔离
防火墙区域概念:内部区域
DMZ区域:称为“隔离区”,也称“停火区”;外部区域
三、防火墙分类
1、按防火墙形态
1、软件防火墙
2、硬件防火墙
2、按技术实现
1、包过滤防火墙
功能简单、配置复杂(已淘汰)
2、状态检测包过滤防火墙
现在主流防火墙
3、应用(代理)防火墙
连接效率低、速度慢(已淘汰)
4、WAF防火墙
5、应用层防火墙
状态检测包过滤防火墙
四、防火墙性能指标
1、吞吐量:在不丢包的情况下单位时间内通过的数据包数量
2、时延:数据包第一个比特进入防火墙到最后一个比特从防火墙输出的时间间隔
3、丢包率:通过防火墙传送时所丢失的数据包数量占所发送数据包的比率
4、并发连接数:防火墙能够同时处理的点到点连接的最大数目
5、新建连接数:在不丢包的情况下每秒可以建立的最大连接数
五、防火墙的工作模式
1、透明模式
一般用于用户网络已经建设完毕,网络功能基本已经实现的情况下,用户需要加装防火墙以实现安全区域隔离的需求

2、路由模式
一般用于防火墙当作路由器和NAT设备连接上网的同时,提供安全过滤功能

3、混杂模式
透明模式与路由模式的混合

Windows域
一、内网环境
- 工作组:人人平等
- 域:不平等,AD最大。方便集中管理,统一管理
二、域的特点
集中/统一管理
三、域的组成
- 域控制器:DC(Domain Controller)
- 成员机
四、域的部署
- 安装域控制器,就生成了域环境
- 安装了活动目录AD(Active Directory),就生成了域控制器
1、安装活动目录
1、开启2008虚拟机,并桥接到vmnet2 2、配置静态IP地址10.1.1.1/24 3、修改计算机名(方便公司记忆) 4、开始-运行-输入dcpromo,安装活动目录,弹出向导。 5、在DC上登录域qf\administrator,DC的本地管理员升级为域管理员 6、验证AD是否安装成功
- computer:普通域成员机列表
- Domain Controller:DC列表
- users:域账号
2、PC加入域
- 配置IP,并指DNS
- 计算机右键属性–更改–加入qf.com域
- 重启加入域后,成功使用域用户登录成员机
- 新建域用户的时候将用户新建到users里面
五、OU组织单位
OU组织单位:Organizational Unit
作用:用于归类域资源(域用户、域计算机、域组)
位置:活动目录(AD)下面的域
六、组策略GPO
1、GPO概述
组策略GPO:group policy
原理:GPO访问活动目录,查看AD里面的要求,AD将要求下发至GPO,GPO自动执行
作用:通过组策略可以修改计算机的各种属性,如开始菜单、桌面背景、网络参数等
重点:组策略在域中,是基于OU来下发的!!
2、组策略的创建
开始——管理工具——组策略管理
3、组策略的编辑
- 组策略在域中下发后,用户的应用顺序是:L(本地)S(站点)D(域)OU
- 在应用过程中,如果出现冲突,最后应用的生效!
- 当上级强制和下级阻止继承同时设置,强制生效!
4、脚本设置
作用:将脚本放在里面之后员工打开电脑会自动执行脚本。
位置:开始—管理工具—组策略管理—对需要管理的组策略进行选中—右击选择编辑—计算机配置/用户配置—策略—windows设置—脚本
将脚本放在:脚本—注销—添加—浏览里面
虚拟机架构介绍
一、虚拟机概述
- 传统运行模式:一台计算机同时只能运行一个操作系统
- 虚拟机运行模式:一个虚拟机同时可以运行多个操作系统
二、虚拟机架构
1、寄居架构(实验环境,测试环境)
- 虚拟机作为应用软件安装在操作系统上
- 可以在此应用软件上安装多个操作系统
- 直接安装在硬件上的系统为宿主
2、原生架构(生产环境)
- 虚拟机软件直接安装在计算机硬件上
- 虚拟机本身就是一个操作系统
- 在这个虚拟机中可以同时运行多个操作系统
3、虚拟机产品
1)Vmware
VMware Workstation(寄居架构)
VMware vSphere(原生架构)
2)微软
Hyper-V(寄居架构)
OSI与TCP/IP5层协议
一、OSI七层模型

二、TCP/IP五层协议簇
特点:同层使用相同协议,下层为上层服务

1、应用层(数据/PDU)
协议:HTTP(80)、HTTPS(443)、SSH(22)、DNS(53)、telnet(23)、FTP(21/22)、DHCP(67/68)、SMTP(25)、pop3(110)、RDP(3389)、SMB(445)、MySQL(3306)
设备:pc、防火墙
2、传输层(数据段/段/Fragment)
协议:TCP(建立连接进行传输,速度较慢,安全)、UDP(只管发送,不关注是否可以接收到,速度较快,但不安全)
设备:防火墙
3、网络层(报文/包/IP包/packet)
协议:ICMP(ping时是两个该协议进行交流,只涉及网络层)、IP、ARP
设备:路由器
4、数据链路层(帧/Frame)
协议:MAC子层协议
设备:交换机、网卡
5、物理层(比特/bit)
设备:光纤、双绞线

TCP/IP物理层
一、物理层设备
网线、光纤、空气
二、传输单位与换算
1、传输单位
比特(bit)
8bit=1Byte
2、传输单位的换算
- 1024B=1KB
- 1024KB=1MB
- 1024MB=1GB
- 1024GB=1TB
- 1024TB=1PB
三、信号
1、电信号
- 模拟信号:无法复原,通过放大器远距离传输,抗干扰能力弱,传输距离长
- 数字信号:可以复原,通过中继器远距离传输,抗干扰能力强,传输距离短
2、光信号
- 红橙黄绿蓝靛紫,红光波长最长,紫光频率最高
- 光纤类型
- 单模光纤:在一个光纤里面只能传输一种光,传输效率高,传输距离远,衰减小,外形以黄色为主
- 多模光纤:在一个光纤里面能传输多种光,传输效率低,传输距离较短,外形以橙色、蓝色为主
四、网线/双绞线
1、分类
- 5类双绞线
- 超五类
- 6类,7类
2、线序标准
- T568A:白绿、绿、白橙、蓝、白蓝、橙、白棕、棕
- T568B:白橙、橙、白绿、蓝、白蓝、绿、白棕、棕
3、网线的用途分类
- 交叉线:一端为A线序,一端为B线序,同种设备间使用(三层以及三层以上的设备视为同种设备)
- 直通线:两端都是A线序或都是B线序,异种设备间使用,目前市面上的直通线两端都是B线序。
- 全反线(console线):只有企业级可管理型交换机才有,一端为A线序,另一端为反A线序
同种设备(三层以上都算同种)之间用交叉,不同种设备之间用直通线
数据链路层与交换机
一、数据链路层
- 数据链路层 Data Link Layer
- 属于第2层
- 传输单元:帧
- 工作在数据链路层的设备
- 交换机(读取帧)
- 网卡(生成帧)
二、帧结构
1、帧头
- 目标MAC:也叫物理地址,是全球唯一!(48位-->6字节)
- 源MAC(6字节)
- 类型(2字节):识别上层协议
- 0x0800:上层为IP协议
- 0x0806:上层为ARP协议
- 注:0x代表16进制
2、帧格式
IEEE802.3 IEEE802.11
3、上三层数据
MTU值(最大传输单元):1500字节
4、帧尾
MAC地址:也叫物理地址,是全球唯一!
长度:48位 ,6字节
5、帧的最大容载能力
1518字节(帧头14字节 + MTU1500字节 + 帧尾4字节)
三、交换机
一、工作原理(收到一个数据帧后)
- 首先学习源MAC地址来形成MAC地址表
- 然后检查帧中的目标MAC地址,并匹配MAC地址表
- 如表中有匹配项目,则单播转发
- 如表中没有匹配项,则除接受端口外广播转发
MAC地址表的老化时间为300秒(可修改)
二、基础知识
1、交换机端口
- E 10MB
- F 100MB
- G 1000MB
- Te 10000MB
2、接口编号
F0/1:0模块号、1接口号
3、接口速率
- 接口速率自适应:1000/100/10自适应
- 速率工作模式可以为10,100,1000任何一种状态
4、端口状态
端口状态:up/down
down的三个原因
- 人工down掉
- 速率匹配(不匹配就down掉)
- 双工模式不匹配(双工duplex)
- 双工模式:单工,半双工,全双工
ARP协议与攻击
一、ARP协议
1、广播与广播域概述
1)广播与广播域
广播:将广播地址作为目的地址的数据帧
广播域:网络中能接收到同一个个广播所有节点的集合
交换机不能控制广播域,路由器能控制广播域
2)MAC地址广播
广播地址:FF-FF-FF-FF-FF-FF
3)IP地址广播
1、255.255.255.255
2、广播IP地址为IP地址网段的广播地址,如192.168.1.255/24
2、ARP协议概述
ARP协议:Address Resolution Protocol 地址解析协议
用途:将一个已知的IP地址解析成MAC地址
Windows系统中的ARP命令
arp -a 查看ARP缓存表(arp缓存表只有开机时生效)
arp -d 清除ARP缓存(本次开机学习的)
arp -s ARP绑定
3、ARP协议工作原理
1)判断是否同一个网段
当判断目标IP与自己为同一网段时,直接发送ARP请求报文去请求对方的MAC地址,当判断目标IP与自己不在同一网段时,发送ARP报文请求网关的MAC地址
2)发送ARP广播请求
- 生成ARP请求报文(写本机的IP地址和MAC地址,询问目标IP的MAC地址)
- 送到网卡,网卡给ARP请求报文加一个帧头(源MAC:自己,目标MAC:FF-FF-FF-FF-FF-FF)
- 交换机向所有端口进行广播
- 每台电脑收到帧后,去掉帧头帧尾送到网络层,ARP协议判断目标IP是否为自己
3)接收ARP单播应答
若目标IP是自己,则将自己的MAC地址填上去。再单播给原来的电脑,若不是,则不再进行
二、ARP欺骗与攻击
ARP协议没有验证机制
- 通过发送伪造虚假的ARP报文(广播或单播),来实现攻击或欺骗
- 如虚假报文的MAC是伪造的不存在的,实现ARP攻击,结果为终端通信/断网
- (中间人攻击)如虚假报文的MAC是攻击者自身的MAC地址,实现ARP欺骗,结果可以监听、窃取、篡改、控制流量,但不中断通信!
三、ARP防御
1、静态ARP绑定
手工绑定/双向绑定
Windows客户机上:arp -s 10.1.1.254 00-20-2c-a0-e1-o9
2、ARP防火墙
1、自动绑定静态ARP
2、主动防御
3、硬件级ARP防御
1、交换机支持”端口“做动态ARP绑定(配合DHCP服务器)
2、做静态ARP绑定
交换机的配置
一、交换机5大基本工作模式
配置网络设备,需要使用console线,在PC上需要使用软件 "超级终端"
1、用户模式:switch>
可以查看交换机的基本简单信息,且不能做任何修改配置!
2、特权模式:switch#
进入方法在switch>下敲enable(缩写en)进入特权模式
switch#
可以查看所有配置,且不能修改配置,但可以做测试,保存初始化等操作
3、全局配置模式
switch#中敲 configure terminal(缩写conf t)
switch(config)#
默认不能查看配置! 可以修改配置,且全局生效!
4、接口配置模式
switch(config)# 中敲 interface f0/1 (缩写int f0/1)
switch(config-if)#
默认不能查看配置! 可以修改配置,且对该端口生效!
5、console口/线控制台模式
switch(config)# 中敲line console 0 (缩写 line co 0)
默认不能查看配置! 可以修改配置,且对console口生效!
二、交换机命令
1、exit 退出一级
2、end 直接退到特权模式
3、支持命令缩写
4、? 查询命令
相当于 -help
5、历史命令:上键
6、tab全局补全键
可以补全命令
7、配置主机名
conf t hostname 更改计算机名
8、设置用户密码
line co 0 password 密码 login exit
9、光标定位快捷键
- ctrl+u:删除光标前所有
- ctrl+a:到行首
- ctrl+e:到行尾
10、配置文件
在内存中,存在一个配置文件文件: running-config 第一次开机系统会在内存中自动创建一个空的running-config配置文件
交换机开机动作:先去硬盘中找startup-config是否存在,如果不存在,在内存中创建新的running-config,若存在,则复制到内存中并改名为running-config
11、保存配置
en copy running-config startup-config 或 write
12、查看running-config配置
en show running-config(思科)/display (华为) sh ru
13、查看startup-config配置
en show startup-config(思科)/display (华为)
14、重启设备
en reload
15、配置特权密码
conf t enable password 密码(明文) enable secret 密码(密文)(密文会覆盖明文)
16、查看MAC地址表
show mac-address-table
17、查看接口状态列表
show ip int brief sh ip int b
18、手工关闭开启接口
int f0/(端口) shutdown exit
int f0/(端口) no shutdown exit
19、do
用途:其他模式加do空格也可以强制使用特权模式的命令
do sh run do sh ip int b do wr
20、删除配置
- 在哪配置的,就在哪删除
- 命令前加no空格
- 原命令中有参数,并且参数具有唯一性,则删除时不需要加参数
21、清空/擦除/初始化配置
en erase startup-config
22、为三层端口配置IP
int f0/0 ip add 10.1.1.254 255.255.255.0 no shut exit
23、开启远程控制
1)不用身份验证
conf t line vty 0 4 transport input telnet/ssh/none/all password 密码 login //启用验证 同理 no login 关闭验证 exit
2)用身份验证
conf t line vty 0 4 transport input telnet/ssh/none/all login local exit username xx password 123.com //建立一个数据库账号为xx 密码123.com
24、ssh配置
conf t hostname r1 ip domain-name r1.qf.com //设置域名为 r1.qf.com crypto key generate rsa //生成密钥对! line vty 0 4 transport input ssh password 密码 login //启用验证 同理 no login 关闭验证 exit username xx password 123.com
VLAN与Trunk
一、VLAN
1、控制广播
广播的危害:增加网络/终端负担,传播病毒快,安全性低
控制广播的方法:隔离广播域
**物理隔离:**用路由器隔离广播,缺点:成本高,不灵活
**逻辑隔离:**用VLAN来控制广播,VLAN技术是在交换机上实现的而且是通过逻辑隔离划分的广播域
2、VLAN概述
VLAN:虚拟局域网
VLAN作用:分割广播域(在原局域网中,再创建一片子局域网),控制广播,逻辑隔离广播域
VLAN分类
静态VLAN:基于端口划分
动态VLAN:基于MAC地址划分
3、VLAN配置
1)创建VLAN
conf t vlan ID,ID,ID-ID [name 自定义名称] exit
2)查看VLAN表
sh vlan b
3)将端口加入到VLAN
int f0/x switchport access vlan ID exit
二、VTP
1、作用
用于不同交换机同步VLAN数据
2、三个模式
1)服务器模式Server
提供VTP消息:VLAN ID 与名字信息
转发域名相同的VTP信息
可以增删改VTP信息
2)客户机模式Client
请求VTP消息
学习并转发域名相同的VTP信息
不能增删改VTP信息
3)透明模式Transparent
仅转发域名相同的VTP信息
三、trunk
1、trunk的作用
实现交换机之间的VLAN通信,只是用一条链路,且通过标识来区分不同VLAN的数据
2、trunk标签
1)ISL标签:cisco私有的,标签大小30字节26+4
2)802.1q标签:公有协议,所有厂家都支持,标签大小4字节。属于内部标签。
3、交换机端口链路类型
1)接入端口:也称为access端口,一般用于连接pc,只能属于某1个vlan,也只能传输1个vlan的数据
2)中继端口:也称为trunk端口,一般用于连接其他交换机,属于公共端口,允许所有vlan的数据通过
4、配置trunk
int f0/x [switchport trunk encapsultion dotlq/isl] switchport mode trunk exit
单臂路由与ICMP协议
一、单臂路由
1、单臂路由概述
不同VLAN间通信是靠路由来实现的
VLAN控制广播域但是不同的VLAN间无法通信
一个VLAN = 一个网段 --> 不同网段通过路由器转发
2、单臂路由的配置
conf t int f0/0.1 encapsulation dot1q 10 ip add 10.1.1.254 255.255.255.0 no shut exit
int f0/0.2 encapsulation dot1q 20 ip add 20.1.1.254 255.255.255.0 no shut exit
int f0/0 no shut
3、在三层路由器上部署DHCP服务器
conf t ip dhcp excluded-address 10.1.1.1 10.1.1.99 ip dhcp pool v10 network 10.1.1.0 255.255.255.0 default-router 10.1.1.254 dns-server 40.1.1.1 lease 1 0 0 exit
4、单臂路由缺点
1)网络瓶颈
2)容易发生单点物理故障(所有的子接口依赖于总物理接口)
3)VLAN间通信的每一个帧都进行单独路由
二、ICMP协议
1、端口号
ICMP没有端口号
2、ICMP作用
网络探测与回馈机制
1)网络探测
2)路由跟踪
Windows:tracert IP地址
Linux或路由:traceroute IP地址
3、错误反馈
1)ICMP头
ICMP类型、代码
2)ICMP类型字段
8:ping请求
0:ping应答
3:目标主机不可达
11:TTL超时
3)ICMP协议封装格式
帧头 IP包头 ICMP头 数据 帧尾
网络层IP包头与路由原理
一、IP包头
1、版本(4)
区分ipv4和ipv6
0100(ipv4包头)
0110(ipv6包头)
2、首部长度(4)
IP包头的长度是可变的,20-60字节,一般为20字节
首部长度存储ip包头的长度,最常见的是:0101(20字节)
3、优先级与服务类型(8)
前三个比特代表优先级,中间四个比特代表服务类型,最后一个未被启用
服务类型:低延迟、高通道服务类型
QOS,TOS
4、总长度(16)
表明整个IP包(三四五层)的总长度
5、标识符(16)
标识同一个报文的所有分片
发送端随机生成
用于区分不同分片,接收方据此将收到的IP分片先进行分类
6、标志(3)
1)第一个比特
永远为0(未被启用)
2)第二个比特
若为0,则表明进行了分片
若为1,则表明未进行分片
3)第三个比特
表明本分片是否为最后一个分片
1:本分片不是最后一个分片
0:最后一个分片
7、段偏移量(13)
段偏移量:决定IP分片的先后顺序
防火墙拦截IP分片:即防火墙只让标志位的010通过,则此时,不再在网络层分片,将分片任务交给应用层,应用层将其分成1480的分片
8、TTL(8)
TTL(time to live):防止一个数据包在网络上永久的循环下去
TTL由8个比特组成(0-255),这个数字表示路由器个数,每经过一个路由器TTL值减一
通过TTL初始值可以大概判断对方是什么主机:一般100以上为Windows主机,100以下为Linux主机
9、协议号(8)
6:通向TCP协议
17:通向UDP协议
1:通向同层的ICMP协议
10、首部校验和(16)
校验三层的IP包头
11、原ip(32)
12、目标ip(32)
13、可选项目
二、路由原理
1、路由概述
路由:跨越从源主机到目标主机的一个互联网来转发数据包的过程
路由表:是转发的唯一依据,存储目标ip对应的下一跳ip,一般不会自动学习,需要人为配上去
一种是自动写的(用C表示),一种是人为配的(用S表示)
直连路由条目,连接在同一路由器上的设备,只写IP和端口就好
静态路由:没有连接在同一路由器上的设备,路由表中手动配置的条目
默认路由:没有配置到的ip会用默认路由的下一跳ip,边缘路由器适合配默认路由
浮动路由:做备份路径,提高稳定性
路由优先级:与管理距离值有关,也叫A值
每一种路由类型都有自己默认固定的管理距离值
C的直连路由类型的默认管理距离值为0
S的默认管理距离值为1
S*的默认管理距离值为无穷大
在一个路由表中,路由条目的优先级与管理距离值成反比,值越小路由条目的优先级越高
2、路由原理
1)一个帧到到达路由,路由器首先检查目标MAC地址是否自己,如果不是自己则丢弃,如果是则解封装,并将IP包送到路由器内部
2)路由器检查IP包头中的目标IP,并匹配路由表,如果匹配失败,则丢弃,并向源IP回馈错误信息,如果匹配成功,则将IP包路由到出接口
3)封装帧,首先将出接口的MAC地址作为源MAC地址封装好,然后检查ARP缓存表,检查是否有下一跳的MAC地址,如有,将提取其并作为目标MAC地址封装到帧中,如没有,则发送ARP广播请求下一跳的MAC地址,并获取对方的MAC地址,再记录缓存,并封装帧,最后将帧发送出去
PKI
1、PKI概述
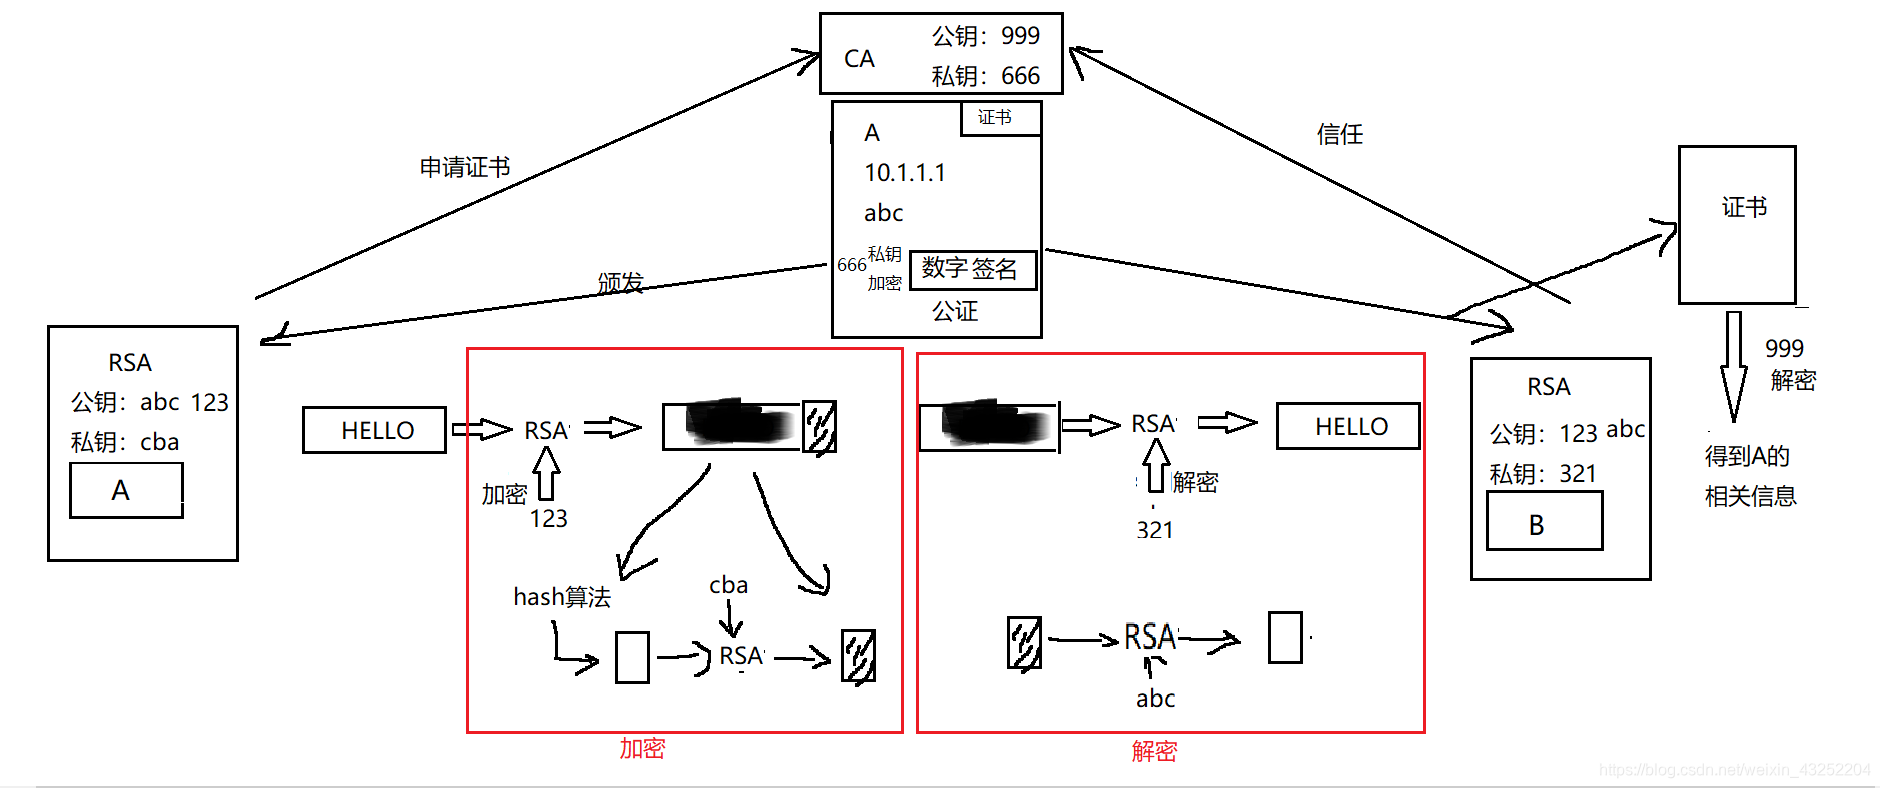
名称:Public Key Infrastructure 公钥基础设施
作用:通过加密技术和数字签名保证信息的安全
组成:公钥加密技术、数字证书、CA、RA
2、信息安全三要素
机密性
完整性
身份验证/操作的不可否认性
3、哪些IT领域用到PKI:
1)SSL/HTTPS
2)IPsecVPN
3)部分远程访问VPN
4、公钥加密技术
作用:实现对信息加密、数字签名等安全保障
1)对称加密算法
加解密的密钥一致
DES 3DES AES
2)非对称加密算法
通信双方各自产生一对公私钥
双方各自交换公钥
公钥和私钥互为加解密关系!
公私钥不可互相逆推!
RSA DH
3)HASH算法:MD5 SHA
不可逆,验证完整性
HASH值 = 摘要
5、数字签名
用自己的私钥对摘要加密得出的密文就是数字签名
6、证书
证书用于保证公钥的合法性
证书格式遵循X.509标准
数字证书保护信息:
使用者的公钥值
使用者标识信息(如名称和电子邮件地址)
有效期(证书的有效时间)
颁发者标识信息
颁发者的数字签名
数字证书由权威公正的 第三方机构即CA签发
三层交换机与HSRP
一、三层交换机
1、三层交换机 = 三层路由器 + 二层交换机
2、三层路由引擎是可以关闭或开启的
conf t ip routing 开启三层路由功能 no ip routing 关闭
3、三层交换机的优点
与单臂路由相比:
1)解决了网络瓶颈的问题
2)解决了单点故障(虚拟接口不依赖任何的物理接口)
3)一次路由,永久交换
4、三层交换机上起虚接口(配置VLAN的网关)
int vlan 10 ip add 10.1.1.254 255.255.255.0 no shut exit
5、二层端口升级为三层端口
int f0/x no switchport ip add 10.1.1.1 255.255.255.0 no shut
二、HSRP
1、HSRP概念
1、HSRP协议/VRRP协议:热备份路由协议
2、HSRP组号:1-255,只是为了区分,没有大小之分
3、虚拟路由器的IP为虚拟IP地址
4、HSRP组的成员
1)虚拟路由器(老大)
2)活跃路由器
3)备份路由器
4)其他路由器
5、HSRP优先级:1-255,默认为100
6、HSRP组成员通过hello包交流,hello包间隔3秒,坚持时间为10秒
7、占先权(preempt):检测不到对方,或者发现自己优先级最高,立即抢占活跃路由
8、配置跟踪track,跟踪外网端口状态,如果外网down掉,自降优先级
2、HSRP配置
备份路由R1
int f0/0 standby 1 ip 192.168.1.252 standby 1 priority 200 standby 1 preempt standby 1 track f0/1 exit
活跃路由R2
int f0/0 standby 1 ip 192.168.1.252 standby 1 priority 195 standby 1 preempt standby 1 track f0/1
查看hsrp信息
show standby br show standby
ACL访问控制列表
一、ACL概述
1、Access Control List 访问控制列表
2、ACL是一种包过滤技术。
3、ACL基于(三层)IP包头的IP地址、(四层)TCP/UDP头部的端口号[五层数据不能]
4、ACL在路由器上配置,也可以在防火墙上配置(一般称为策略)
5、ACL主要分为2大类
标准ACL
扩展ACL
二、标准ACL
1、标准ACL概述
表号:1-99
特点:只能基于源IP对包进行过滤
反子网掩码:将正子网掩码0和1倒置
255.0.0.0 -- 0.255.255.255
255.255.0.0 -- 0.0.255.255
255.255.255.0 -- 0.0.0.255
反子网掩码作用:用来匹配条件,与0对应的需要严格匹配,与1对应的忽略
例如:access-list 1 deny 10.0.0.0 0.255.255.255 解释:该条目用来拒绝所有源IP为10开头的
access-list 1 deny 10.1.1.1 0.0.0.0 解释:该条目用来拒绝所有源IP为10.1.1.1的主机 简写:access-list 1 deny host 10.1.1.1
access-list 1 deny 0.0.0.0 255.255.255.255 解释:该条目用来拒绝所有人 简写:access-list 1 deny any
2、标准ACL配置
1)配置ACL
conf t
access-list 表号 permit/deny 源IP或源网段 反子网掩码
2)查看ACL表
show ip access-list [表ID]
3)将ACL应用到接口
int f0/x
ip access-group 表号 in/out
exit
sh run
三、扩展ACL
1、扩展ACL概述
表号:100-199
特点:可以基于源IP、目标IP、端口号、协议对包进行过滤
2、扩展ACL配置
acc 100 permit/deny 协议 源IP或源网段 反子网掩码 目标IP 或源网段 反子网掩码 [eq端口号]
协议:tcp/udp/icmp/ip
例:
acc 100 permit tcp host 10.1.1.1 host 20.1.1.3 eq 80
acc 100 deny ip host 10.1.1.1 20.1.1.1 0.0.0.255
acc 100 permit ip any any
四、ACL原理
1)ACL表必须应用到接口的进或出方向生效
2)一个接口的一个方向只能应用一张表!
3)进还是出方向应用?取决于流量控制总方向
4)ACL表是严格自上而下检查每一条,所以要注意书写顺序
5)每一条是有条件和动作组成,当流量完全满足条件且源没有满足某条件,则继续检查下一条
6)标准ACL尽量写在靠近目标的地方
7)大飞哥小原理
1、做流量控制,首先要先判断ACL写的位置(那个路由器?那个接口的哪个方向?)
2、再考虑怎么写ACL
3、如何写?
  首先要判断最终要允许所有还是拒绝所有

  然后写的时候要注意:将严格的控制写在前面
8)一般情况下,标准或扩展ACL一旦编写,无法修改某一条,也无法删除某一条,也无法往中间插入新的条目,只能一直在最后添加新的条目。如想修改插入或删除,只能删除整张表,重新写!
conf t
no access-list 表号
五、ACL命名
作用:可以对标准或扩展ACL进行自定义命名
好处:自定义命名更容易辨认,也便于记忆!
可以任意修改某一条,或删除某一条,也可以往中间插入某一条
配置:
命名:
conf t ip access-list standard/extended 自定义表名 开始从deny或permit编写ACL条目 ex
删除某一条:
ip access-list standard/extended 自定义表名 no 条目ID ex
插入某一条:
ip access-list standard/extended 自定义表名 条目ID 动作 条件 ex
NAT与动态路由
一、NAT网络地址转换
1、NAT:Network Address Translation 网络地址转换
2、ip地址问题:ipv4地址严重不够用了(A、B、C类可以使用 D组播 E科研)
3、解决:把IP地址分为了公网IP和私网IP
公网IP只能在公网上使用 私网IP只能在内网上使用
公网上不允许出现私有IP地址 私网IP可以重复在内网使用
4、私有IP地址范围
1)10.0.0.0/8 (10开头的)
2)172.16.0.0/16 - 172.31.0.0/16(172.16开头的一直到172.31开头的)
3)192.168.0.0/16 (192.168开头的)
5、NAT主要实现公私有IP地址的转换,一般是路由器或者防火墙上来完成,不建议在三层交换机上配置
6、NAT分类
1)静态NAT:1对1映射(静态PAT,端口映射技术)
2)动态NAT(nt技术)
3)PAT(端口地址转换,Port Address Translation)

7、配置命令
1)定义内网端口:
int f0/0
ip nat inside
exit
2)定义外网端口:
int f0/1
ip nat outside
exit
3)配置PAT:
定义内部地址池:
acc 1 permit 192.168.0.0 0.0.255.255
做PAT动态映射:
conf t
ip nat inside source list 1 int f0/1 overload
4)配置静态端口转换
conf t
ip nat inside source static tcp 192.168.1.3 80 100.1.1.2 80
二、动态路由
1、动态路由:基于某种路由协议实现
2、特点
减少了管理任务
占用了网络带宽
3、动态路由协议:路由器之间用来交换信息的语言
4、度量值:跳数、带宽、负载、时延、可靠性、成本
5、收敛:使所有路由表都达到一致状态的过程
6、网络中静态路由和动态路由互相补充
7、按照路由执行的算法分类
距离矢量路由协议:据跳数来选择路由
链路状态路由协议:综合考虑从源网络到目标网络的各条路径的情况选择路由
8、RIP:距离-矢量路由选择协议
RIP的基本概念:定期更新、邻居、广播更新、全路由表更新
RIP度量值位跳数:最大跳数为15跳,16跳为不可达
RIP更新时间:每隔39秒发送路由更新消息,UDP520端口
RIP路由更新消息:发送整个路由表信息
9、配置命令
RIP v1:
conf t
router rip
version 1
network 10.0.0.0
network 20.0.0.0
exit
RIP v2:
conf t
router rip
version 2
no auto-summary
network 10.0.0.0
network 20.0.0.0
exit
VPN
一、VPN概述
1、介绍
VPN(Virtual Private Network)虚拟专用网络/虚拟专网
2、引入
VPN在不安全的网络上,安全的传输数据,好像专网
VPN只是一个技术,使用PKI,来保证数据安全的三要素
3、安全三要素
1)机密性
2)完整性
3)身份验证
4、加密技术
1)对称加密
加密与解密使用相同的密钥
密钥是通信双方协商生成,生成过程是明文通信
密钥容易泄露
速度快
对称加密算法:DES、3DES、AES
2)非对称加密
使用公私钥加密数据
公私钥成对生成,互为加解密关系!
公私钥不能互相推算!
双方交换公钥
使用对方的公钥加密实现机密性
使用自己的私钥进行签名,实现身份验证
速度慢,安全性高
常见的算法:RSA、DH
5、完整性算法/hash值
MD5、SHA
6、VPN类型
1)远程访问VPN
远程访问VPN(Remote Access VPN)
用于个人安全连接企业内部!
出差员工/在家办公,安全连接内网时使用!
公司部署VPN服务器,员工在外拨号连接VPN即可!
常见RA-VPN协议:PPTP、L2TP VPN、SSTP VPN、EZvpn/easyvpn、SSL VPN
2)点到点VPN
用在企业对企业安全连接!
需要在两个企业总出口设备之间建立VPN通道
常见的点到点VPN:IPsecVPN
二、IPsecVPN
1、IPsecVPN概述
属于点到点VPN,可以在2家企业之间建立VPN隧道
2、VPN隧道优点
- 安全
- 合并两家企业内网!
3、VPN隧道技术
VPN隧道技术 = 重新封装技术 + 加密认证技术
VPN隧道模式
1)传输模式:只加密上层数据,不加密私有IP包头,速度相对快
2)隧道模式:加密整个私有IP包,包括IP包头,更安全,速度相对慢
4、IPsecVPN两大阶段
第一阶段:管理连接
目的
通信双方设备通过非对称加密算法加密对称加密算法所使用的对称密钥!
命令
conf t
crypto isakmp policy 1 (传输集/策略集)
encryption des/3des/aes
hash md5/sha
group 1/2/5
authentication pre-share
lifetime 秒 (默认86400秒)
exit
crypto isakmp key 预共享密钥 address 对方的公网IP地址
第二阶段:数据连接
目的
通过对称加密算法加密实际要传输的私网数据
命令
1)定义VPN触发流量:
conf t
access-list 100 permit ip 192.168.0.0 0.0.255.255 172.16.0.0 0.0.255.255
2)定义加密及认证方式
ESP:支持加密及认证(身份验证+完整性)
AH:只支持认证(身份认证+完整性)
conf t
crypto ipsec transform-set 传输模式 esp/sh-des/3des/aes esp/ah-md5/sha-hmac
例如:
crypto ipsec transform-set wentran esp-aes esp-sha-hmac
3)创建MAP映射表:
conf t
crypto map map名 1 ipsec-isakmp
match address acl表名
set transform-set 传输模式名
set peer 对方的公网IP
exit
例:
crypto map wenmap 1 ipsec-isakmp
match address 100
set transform-set wentran
set peer 200.1.1.2
exit
crypto map wenmap 2 ipsec-isakmp
match address 101
set transform-set wentran
set peer 150.1.1.2
exit
4)将map表应用到外网端口
注:一个接口只能应用一个map表
int f0/1(外网端口)
crypto map wenmap
exit
5、查看命令
show crypto isakmp sa 查看第一阶段状态
show crypto ipsec sa 查看第二阶段状态
show crypto isakmp policy 查看第一阶段的策略配置集
show crypto ipsec transform-set 查看第二阶段的传输模式
6、路由器的工作原理
内网 -- to -- 外网:路由 -- NAT --VPN -- 出去
三、远程访问内VPN
在公司需要搭建VPN服务器
VPN服务器需要对VPN客户端进行身份验证
VPN服务器需要给VPN客户端下发权限和IP地址